 https://newsbdc.com/international/mvxe4zhkzg
বাইন্যান্স থেকে ৬৩০ কোটি ডলারের ক্রিপ্টো চুরিতে উত্তর কোরিয়ার সংশ্লিষ্টতা, দাবি এফবিআইয়ের

ক্রিপ্টোকারেন্সি এক্সচেঞ্জ প্ল্যাটফর্ম বাইন্যান্স থেকে রেকর্ড ৬৩০ কোটি ডলার মূল্যের ভার্চুয়াল সম্পদ চুরির পেছনে উত্তর কোরিয়ার সংযোগ খুঁজে পেয়েছে যুক্তরাষ্ট্রের কেন্দ্রীয় গোয়েন্দা সংস্থা এফবিআই। শনিবার (৩১ অক্টোবর) এক বিবৃতিতে সংস্থাটি জানায়, উত্তর কোরিয়ার দুষ্কৃতকারীরা চুরি করা সম্পদগুলো মূলত ইথেরিয়াম ক্রিপ্টোকারেন্সিতে রূপান্তরের মাধ্যমে পাচার করছে।
আরও পড়ুন
যুক্তরাষ্ট্রে বিমান দুর্ঘটনা: জেটের ৯ আরোহীর সবাই নিহত ১৭ ঘণ্টা আগে
মার্কিন এই সংস্থা ট্রেডারট্রেটর নামের একটি গোষ্ঠীকে এই সাইবার হামলার জন্য সুনির্দিষ্টভাবে দায়ী করেছে। গোষ্ঠীটি গত বছরের ফেব্রুয়ারিতে বাইবিট প্ল্যাটফর্ম থেকে ১৫০ কোটি ডলার চুরির ঘটনাতেও অভিযুক্ত ছিল। এফবিআই আরও জানায়, এই ডিজিটাল সম্পদগুলো পর্যায়ক্রমে পাচার করা হতে পারে। সন্দেহভাজন ডিজিটাল ঠিকানাগুলো উল্লেখ করে সেবা প্রদানকারীদের এসব লেনদেন ব্লক করার আহ্বান জানিয়েছে সংস্থাটি।
অন্য এক বিবৃতিতে বাইন্যান্স জানিয়েছে, তারা প্রাতিষ্ঠানিক তহবিল ব্যবহার করে নতুন টোকেন কিনে চুরি হওয়া অর্থের ৯০ শতাংশ পূরণ করেছে। বাকি ১০ শতাংশ স্বল্প তারল্যের টোকেন হওয়ায় সেগুলো কিনতে কিছুটা সময় লাগতে পারে। সামাজিক যোগাযোগমাধ্যম এক্সে বাইন্যান্স উল্লেখ করে, ‘আমরা অবশিষ্ট সম্পর্কিত টোকেন সম্পদগুলো কিনতে থাকব... যতক্ষণ না সব টোকেনের জন্য পূরণকৃত পরিমাণ ১০০ শতাংশে পৌঁছায়। চুরি হওয়া এই তহবিলের আর্থিক প্রভাব বাইন্যান্স বহন করবে, আমাদের ব্যবহারকারীরা নন।’
আরও পড়ুন
দিল্লিতে দূষণবিরোধী অভিযান, এক দিনেই দেড় হাজার গাড়ি ফেরত ১৮ ঘণ্টা আগে
টোকেন কেনার অর্থ গ্রাহকদের সুরক্ষায় সংরক্ষিত বাইন্যান্সের ১০০ কোটি ডলারের সেকিউর অ্যাসেট ফান্ড ফর ইউজার্স (সাফু), ফিউচার্স ইন্স্যুরেন্স ফান্ড এবং কোম্পানির করপোরেট তহবিল থেকে এসেছে। এই সাইবার হামলার পর লেনদেন বন্ধ করা হলেও রবিবার থেকে উত্তোলন প্রক্রিয়া পুনরায় চালু করা সম্ভব হবে বলে জানিয়েছে বাইন্যান্স। পাশাপাশি নতুন একটি প্রুফ-অফ-রিজার্ভ স্ন্যাপশট প্রকাশ করা হয়েছে, যাতে ব্যবহারকারীরা নিজেদের সম্পদ যাচাই করতে পারেন।
আরও পড়ুন
প্রথমবারের মতো নারী প্রেসিডেন্ট পেতে যাচ্ছে বুলগেরিয়া ১৮ ঘণ্টা আগে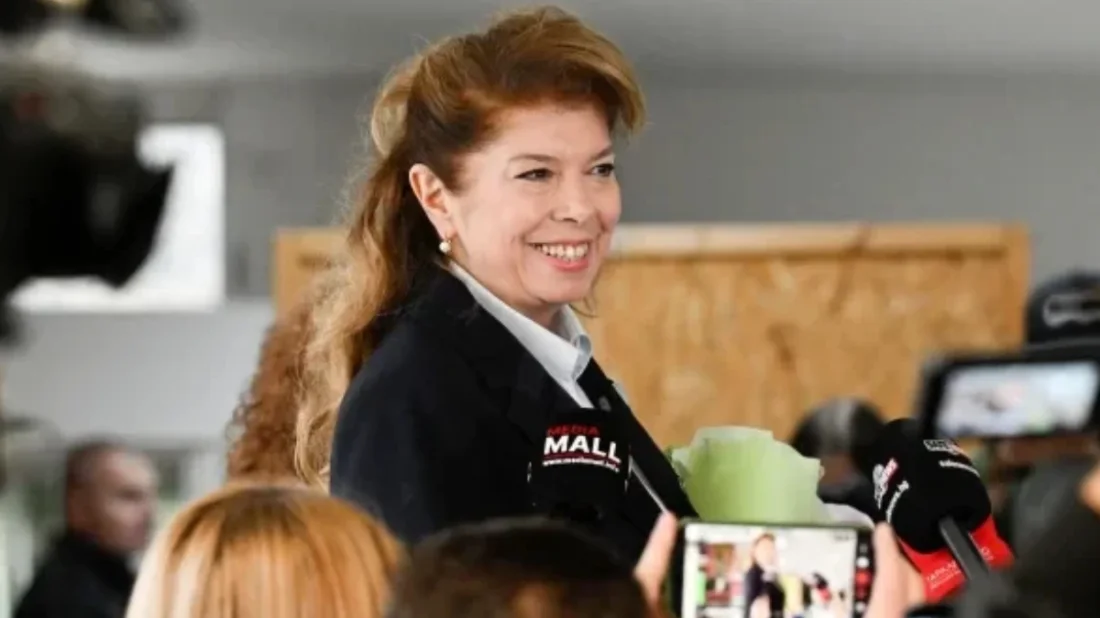
ঘটনার বর্ণনা দিয়ে বাইন্যান্সের সহ-প্রধান নির্বাহী রিচার্ড টেং বলেন, এই ঘটনাটি একটি ‘ভয়াবহ আক্রমণ’ ছিল, যা হ্যাকড ল্যাপটপ ও ক্ষতিকারক সফটওয়্যারের মাধ্যমে পরিচালিত হয়। সফটওয়্যারটি এমনভাবে তৈরি করা হয়েছিল, যাতে কার্যক্রমের চিহ্ন মুছে ফেলা যায়। ফলে হামলাটি শনাক্ত করা এবং তদন্ত করা কঠিন হয়ে দাঁড়ায়।
আন্তর্জাতিক থেকে আরও পড়ুন
মন্তব্য (০)
এখনো কোনো মন্তব্য নেই। প্রথম মন্তব্য করুন।